Apple vient de publier iOS 26.7.1, iPadOS 26.7.1, macOS Tahoe 26.7.1 et macOS Sequoia 15.8.1. Derrière ces mises à jour en apparence mineures se cache un correctif important pour une faille de sécurité qu’Apple affirme avoir été exploitée lors d’attaques extrêmement sophistiquées visant certaines personnes.
UNE FAILLE PERMETTANT D’EXÉCUTER DU CODE
Si vous avez choisi de rester sous iOS 26 plutôt que de passer à iOS 27, mieux vaut ne pas trop tarder à installer cette nouvelle mise à jour. Apple corrige en effet une vulnérabilité identifiée sous la référence CVE-2026-86950 et touchant CoreGraphics, l’un des composants graphiques de ses systèmes. Au passage, notons que la faille a été signalée à Apple par Meta Product Security.
Concrètement, le traitement d’un fichier spécialement conçu pouvait provoquer une écriture hors limites en mémoire. Il était alors possible de parvenir à exécuter du code arbitraire sur l’appareil. Ce type de vulnérabilité devient évidemment particulièrement problématique lorsqu’il peut être déclenché simplement par le traitement d’un fichier piégé.
APPLE CONFIRME DES ATTAQUES TRÈS CIBLÉES
Le problème est que cette faille a été utilisée. D'après Cupertino, elle aurait déjà été exploitée dans le cadre d’une attaque extrêmement sophistiquée visant certaines personnes spécifiquement ciblées utilisant des versions d’iOS antérieures à iOS 27.
La firme ne donne toutefois aucune information sur les victimes, les attaquants ou la manière précise dont la vulnérabilité a été exploitée. Tout indique donc une campagne très ciblée plutôt qu’une attaque à grande échelle. Mais maintenant que l’existence de la vulnérabilité est publique, elle pourrait évidemment intéresser d’autres groupes cherchant à reproduire son exploitation.
IOS 27 ET MACOS 27 NE SEMBLENT PAS CONCERNÉS
Bonne nouvelle pour les utilisateurs ayant déjà effectué la transition vers les nouveaux systèmes : iOS 27, iPadOS 27 et macOS Golden Gate 27 ne semblent pas concernés.
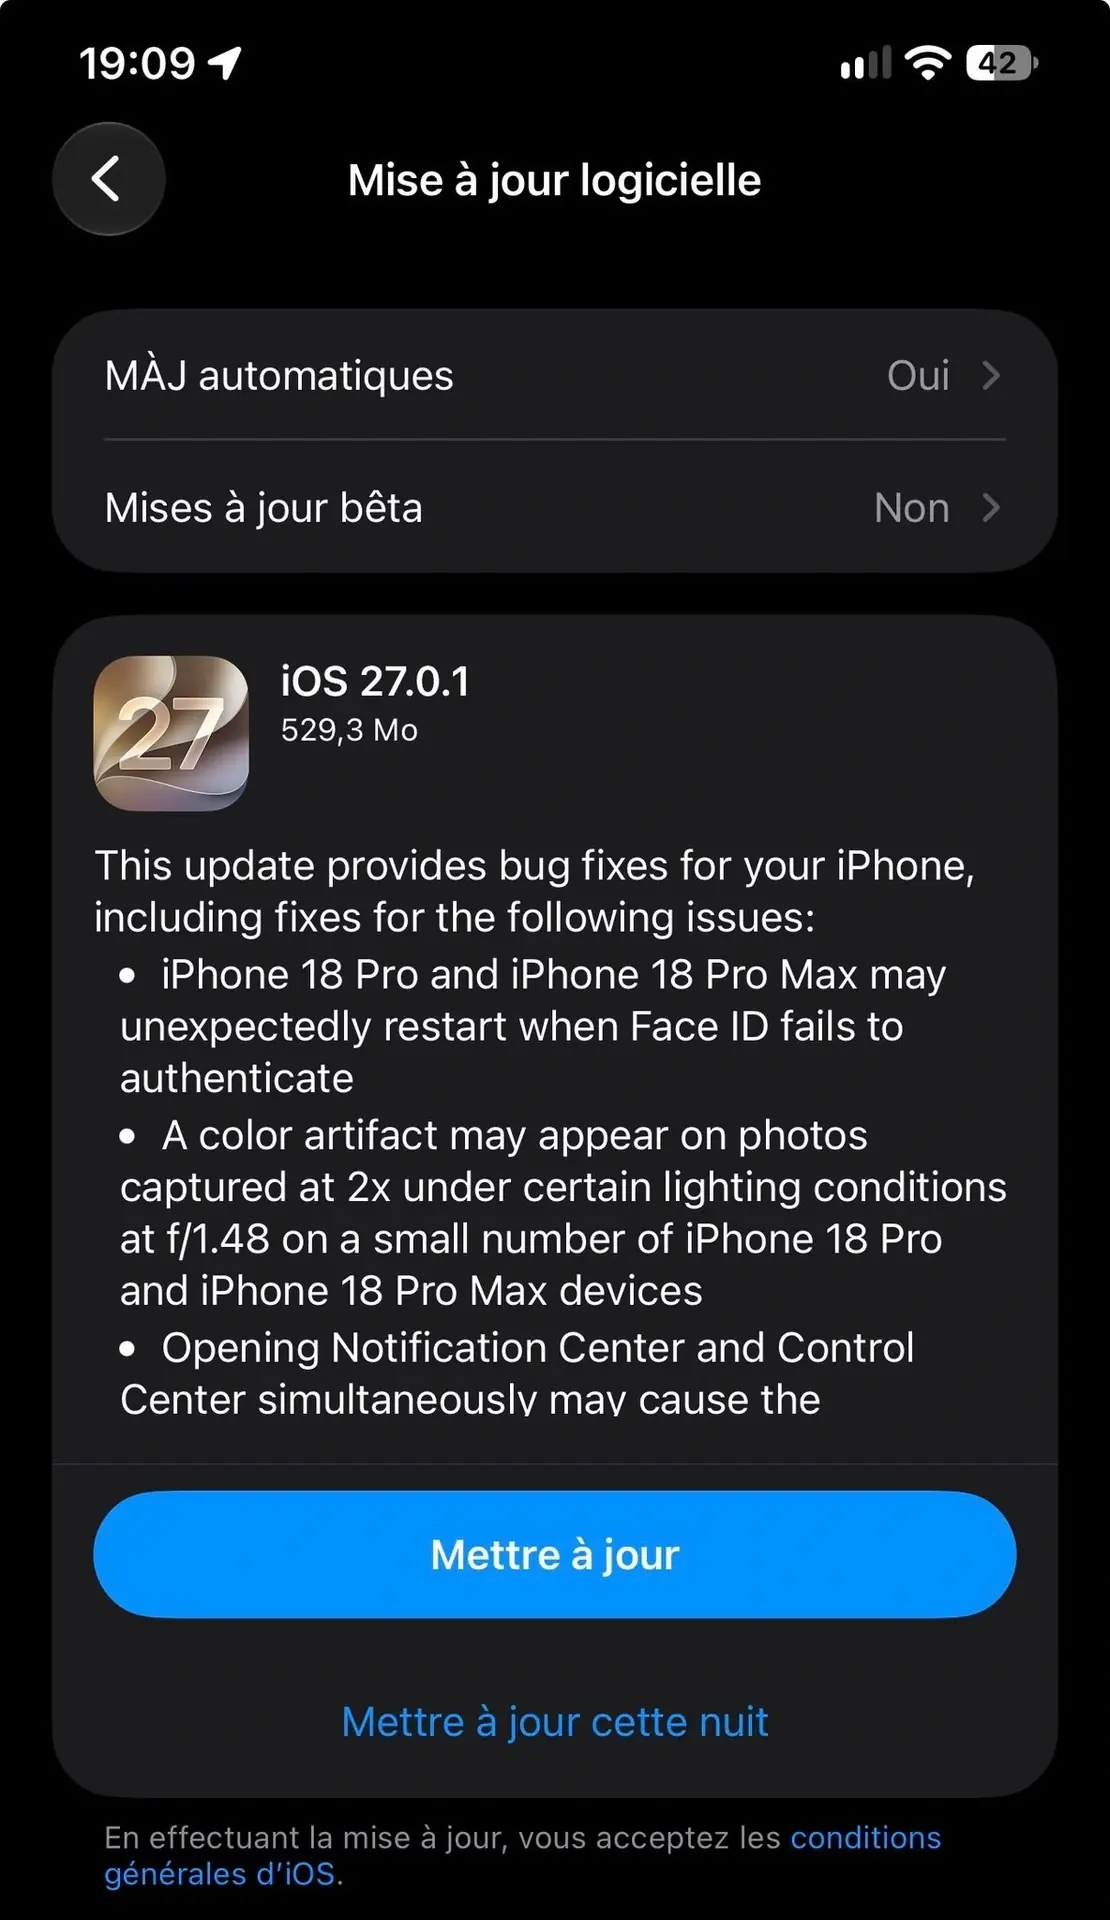
Apple a également publié aujourd’hui iOS 27.0.1, iPadOS 27.0.1 et macOS Golden Gate 27.0.1. Pour ces versions, la firme indique qu’aucune entrée CVE n’est actuellement publiée. iOS 27.0.1 corrige notamment les problèmes de Face ID et de redémarrage rencontrés par certains possesseurs d’iPhone 18 Pro et Pro Max. Sur Mac, Apple propose parallèlement macOS Tahoe 26.7.1 (build 25G241), macOS Sequoia 15.8.1 (24H32) et macOS Golden Gate 27.0.1 (26A5434).
L’IA ACCÉLÈRE AUSSI LA COURSE AUX CORRECTIFS
Cette publication intervient dans un contexte particulier. Apple a reconnu ces derniers mois que la montée en puissance des outils d’intelligence artificielle modifiait son calendrier en matière de sécurité.
Ces outils peuvent aider les chercheurs à identifier plus rapidement des vulnérabilités, mais ils peuvent également accélérer le développement de méthodes permettant de les exploiter. La firme californienne avait ainsi expliqué en juin avoir publié certains correctifs plus tôt que prévu afin de réduire la fenêtre durant laquelle une vulnérabilité connue peut être transformée en attaque.
QU’EN PENSER ?
Même si Apple évoque ici une attaque extrêmement sophistiquée et limitée à quelques personnes ciblées, la publication de la vulnérabilité change quelque peu la situation. Les utilisateurs restant sous iOS ou iPadOS 26, macOS Tahoe 26 ou macOS Sequoia ont donc tout intérêt à installer rapidement les nouvelles versions. Et cette faille rappelle surtout que rester sur une ancienne génération du système n’est pas nécessairement problématique… à condition de continuer à installer les mises à jour de sécurité proposées par Apple.